【Veeam×ランサムウェア対策】Hardened Repository セキュリティに特化した Linux強化リポジトリ
2026.11.16
- Veeam
- Veeam Backup & Replication
- インフラ
- セキュリティ
- ランサムウェア対策


はじめに
Re:Q Tech Blogをご覧いただきありがとうございます。
インフラ技術部のO.Kです。
本ブログは、【Veeam×ランサムウェア対策】シリーズの第4弾です。
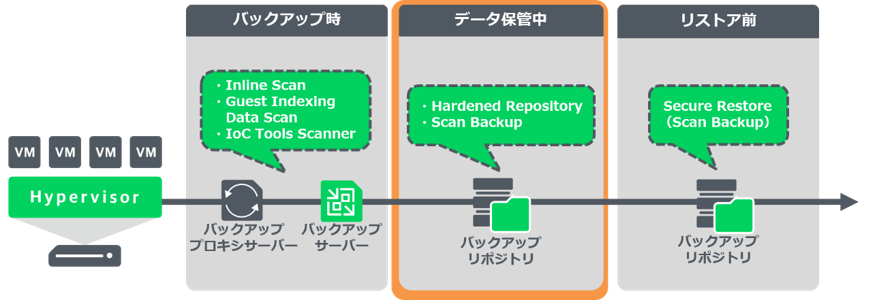
前回のブログでは、Veeam Backup & Replication(以下VBR)のデータ保管中およびリストア前のスキャン機能の概要と実装時のポイントを中心に解説しました。
今回は、保存したバックアップデータにスポットを当て、悪意のある改ざん、削除から取得したバックアップデータを守ることができる「Hardened Repository(Linux強化リポジトリ)」について、概要と実装のポイントを解説します。
※補足:本ブログの情報は、Veeam Backup & Replication v13.0.2.29を前提としています。
目次
Hardened Repository
概要
Hardened Repositoryとは、Linuxサーバーをバックアップデータの保存先(リポジトリ)として利用し、保存されたデータを指定期間「変更不可(イミュータブル)」にする機能です。
通常、バックアップデータは管理者権限があれば削除や書き換えが可能ですが、
Hardened Repositoryを構成することで、例えVeeamの管理サーバーやドメイン管理者権限が乗っ取られたとしても、
保存済みのバックアップデータを改ざん・削除できない状態を作り出せます。
Hardened Repository不変性の仕組み
Hardened Repositoryは、バックアップジョブおよびバックアップコピージョブによって作成された以下のバックアップデータを保存できます 。
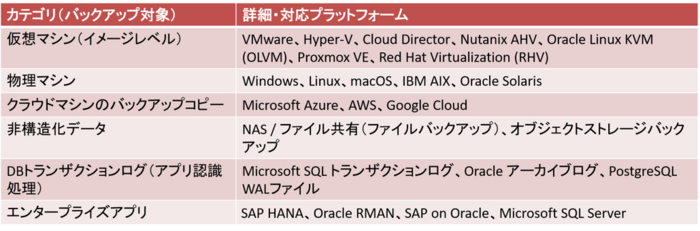 ※上記に加え、VeeamZIP、バックアップコピー(Copy Backup)ジョブ、バックアップ移動(Move Backup)ジョブ、
バックアップエクスポート(Export Backup)ジョブで作成されたバックアップデータもサポートされています。
上記バックアップデータをイミュータブルな環境に保管します。
定めた期間は、どのユーザーでも削除および改ざんすることはできません。
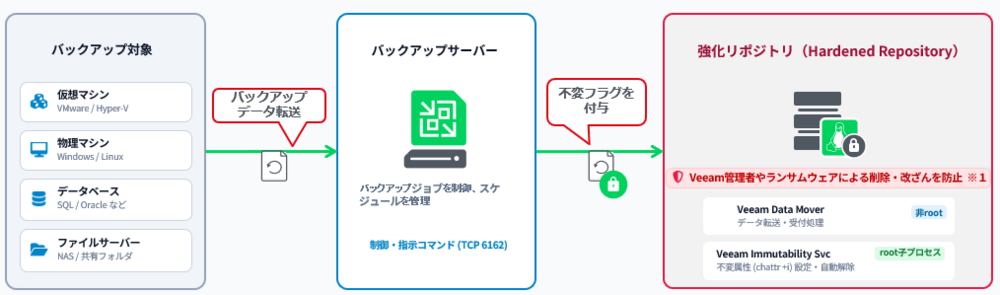
※1 OSの管理者権限(root/sudo)やBMC(iLO/iDRAC等)へのアクセスを遮断する構成が前提
本ブログでは、「仮想マシン(イメージレベル)」のイミュータブルの仕組みを説明します。
「仮想マシン(イメージレベル)」の不変性の仕組み
-
不変性管理の基本
各バックアップファイルに対し、期間情報を保持する「.veeam.N.lock」ファイルとOSレベルの拡張属性「xattr」を用いて改ざん・削除を防止します。
設定期間: 最短7日~最長9999日。不変期間カウントの基準:
「アクティブなバックアップチェーンの"最後の復元ポイント"が作成された日」からカウントされます。
新しい増分が作られるたびに、過去のフルバックアップを含むチェーン全体のロック期間が自動で延長されます。フラグ付与のタイミング:
バックアップセッションが正常完了した際のみ設定されます。
失敗時は付与されず、次回ジョブ実行時等に再適用が試行されます。 -
バックアップ失敗・不完全時の挙動
成功した仮想マシンのファイルにのみ不変フラグが設定されます。
復元ポイントが不完全な場合、フラグは付与されません。 -
不変期間を変更した場合のルール
延長した場合:
アクティブなチェーンおよび以降のチェーン全体に新しい延長期間が適用されます。
短縮した場合:
「新期間の満了日」が「以前の満了日」より前になる場合、
過去に取得済みのファイルは当初の不変期間までロックが維持され、短縮値は"次回以降の増分"から適用されます。
「新期間での満了日」が「以前の満了日」より後になる場合、
不変期間が短縮であっても、「最新復元ポイント基準で計算した満了日」が「以前の満了日」を超える場合は、チェーン全体の期限がその新しい日付まで延長されます。 -
期間終了後の動作
不変期間が切れると自動的にロック属性が解除され、削除や上書きが可能になります。
2つの「Hardened Repository」の実装について
HardenedRepositoryの実装には、
アプライアンスで展開する方法とLinuxサーバーを使用して実装する方法の2種類があります。
それぞれの概要とメリットについて解説します。
※セキュリティおよび運用観点からハイパーバイザーの管理者権限侵害リスクを排除するため、「物理サーバー」での構成を強く推奨します。
Veeam Infrastructure Appliance 版
【概要】
Veeamが提供する専用のJeOS(Rocky Linuxベース)ISOイメージを使用して、デプロイを行います。
OSのインストールから、Hardened Repositoryのコンポーネント配置までを半自動で一体構築する方式です。
【メリット】
- 構築、展開の簡易化と迅速化
Linux OSの詳細なセキュリティパッチ適用・初期設定の手間を省き、短期間での導入が可能です。(要件を満たしたハードウェアの準備が前提) - Veeam社が推奨するセキュリティポリシーに準拠
不必要なサービスやパッケージが排除されており、DISA STIGやFIPS標準に準拠したセキュリティポリシーが事前設定されています。 - Veeamコンソールからのライフサイクル一括管理
Veeamコンポーネントのアップデートに加えて、OSのセキュリティパッチも、Veeamコンソールから一括で管理・更新できます。
Linuxサーバー(手動構築)版
【概要】
物理サーバーを用意し、サポートされている汎用Linuxディストリビューション(Ubuntu、RHEL、Rocky Linux、SLESなど)をインストールした上で、XFSファイルシステムを用いてVeeamのHardened Repositoryとして構成する形態になります。
【メリット】
- ハードウェア選定の柔軟性
既存ハードウェアや特定のハードウェアベンダー、パーツカスタマイズ(内蔵RAIDカードや大容量HDD)などを自由に組み合わせて要件に沿った構築、展開をすることができます。 - 既存の運用・監視ツールとの統合
自社要件で導入されている統合管理ツールや独自の監視エージェント、セキュリティログ収集ツールを柔軟に同居・統合させることができます。 - Single-use Credentials による安全なデプロイ
初期のコンポーネント追加時のみ一回限りの資格情報(Single-use credentials)を使用することで、Veeam側にLinux rootパスワードを保存せずに安全にデプロイし、設置完了後はSSHサービスを停止・無効化して運用できます。
まとめ: どちらのHardened Repositoryを利用すれば良いのか
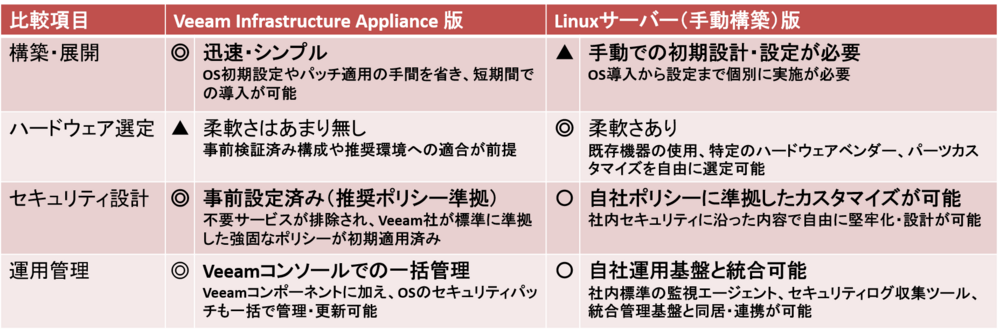
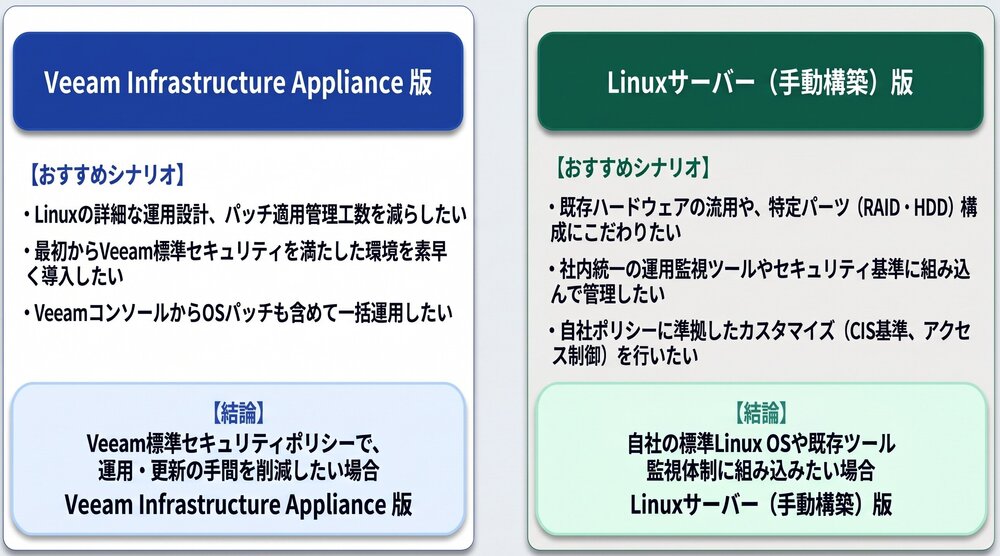
ここまで、「Veeam Infrastructure Appliance 版」と「Linuxサーバー(手動構築)版」それぞれの概要とメリットを説明しましたが、「結局どちらを使用すれば良いのか」2つの構成を比較し、下記にまとめました。
おわりに
今回は、取得したバックアップデータを指定した期間変更不可にする「Hardened Repository」をご紹介しました。
ランサムウェア攻撃の手口が高度化する中、バックアップデータ自体の「不変性(イミュータビリティ)」を確保することは、企業にとって取り組むべきセキュリティ対策の1つです。
Hardened Repositoryであれば、イミュータブル機能を搭載する専用のストレージがなくとも、Linuxサーバーを活用してイミュータブルなバックアップ環境を構築することが可能です。
次回第5弾では、今までの「Veeam×ランサムウェア対策」シリーズで解説してきたセキュリティ機能の組み合わせについて、ご紹介する予定です!
是非ご覧ください。
■「Veeam×ランサムウェア対策」シリーズ
・第1弾 ランサムウェアからバックアップを守るVeeamのセキュリティ機能とは?
・第2弾 バックアップ中に兆候を検知!3つのスキャン機能
・第3弾 二次感染を防ぐ!Scan BackupとSecure Restore
・第4弾 Hardened Repository セキュリティに特化した Linux強化リポジトリ ←本ブログ
・第5弾 環境・目的別で考えるセキュリティ機能の組み合わせ
RELATED ARTICLE関連記事
RELATED SERVICES関連サービス
Careersキャリア採用


この記事をシェアする