【Veeam×ランサムウェア対策】二次感染を防ぐ!Scan BackupとSecure Restore
2026.09.18
- Veeam
- Veeam Backup & Replication
- インフラ
- セキュリティ
- ランサムウェア対策


はじめに
Re:Q Tech Blogをご覧いただきありがとうございます。 インフラ技術部のH.R.です。
本ブログは、【Veeam×ランサムウェア対策】シリーズの第3弾です。 これまで連載してきたブログ(第1弾・第2弾)では、Veeam Backup & Replication(以下VBR)が持つ多彩なセキュリティ機能を、実行タイミングに沿って整理してきました。
シリーズの中盤に差し掛かる今回は、残る重要なステップである「データ保管中」と「リストア前」の段階にスポットを当て、それぞれのタイミングで活躍する下記の2つの機能について、概要と実装のポイントを解説します。
・Scan Backup
・Secure Restore
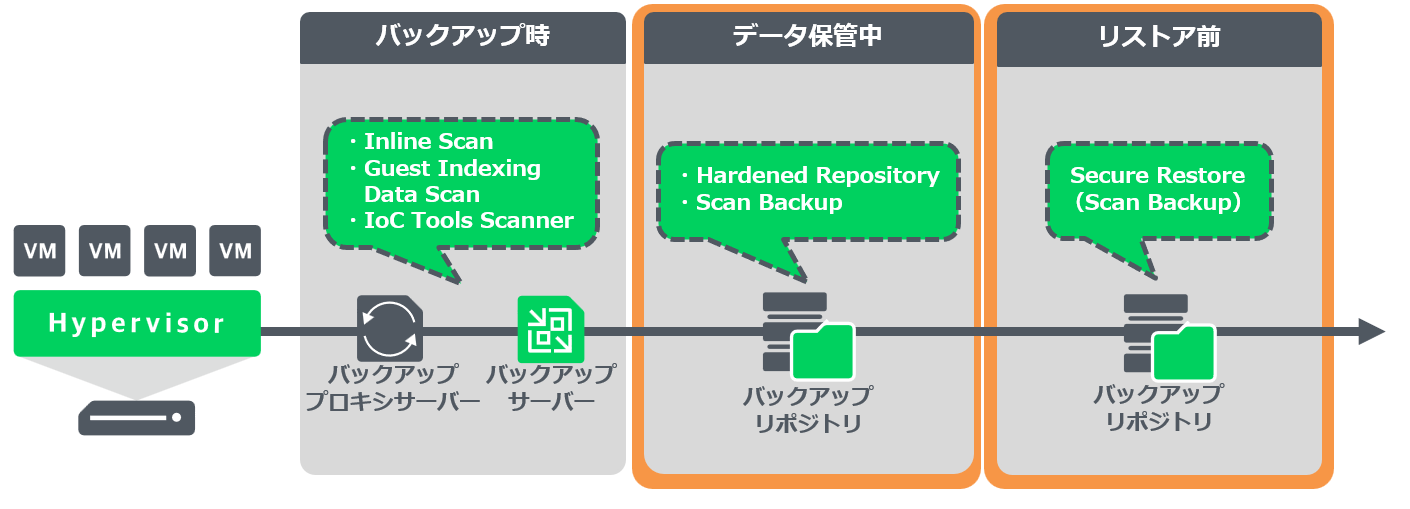
※補足:本ブログの情報は、2026年6月時点の最新版である Veeam Backup & Replication v13 を前提としています。
目次
Scan Backup
Secure Restore
Scan Backup・Secure Restoreの実装ポイント
まとめ: 目的とフェーズに合わせた機能の使い分け
Scan Backup
概要
Scan Backupとは、すでにバックアップリポジトリに取得・保管されているバックアップデータに対してスキャンを行い、バックアップデータ内にマルウェアが潜伏していないかをチェックする機能です。
スキャンエンジンには、以下の3種類から選択(または組み合わせ)して使用することができます。
-
- Veeam Threat Hunter
Veeamが提供するシグネチャベースのスキャンエンジン。
既定で、マウントサーバー(バックアップデータを一時的に展開するVBRのコンポーネント)に自動でインストールされる。 - サードパーティ製アンチウイルスソフト
既存のアンチウイルスソフトをスキャンエンジンとして指定可能。
使用するソフトウェアはマウントサーバー上にインストールされている必要がある。 - YARAルール
カスタムルールを用いて特定の情報(マルウェアや機密データ)を検索するルールベースのスキャンエンジン。
YARAルールファイルはバックアップサーバー上に配置する。
- Veeam Threat Hunter
検知動作
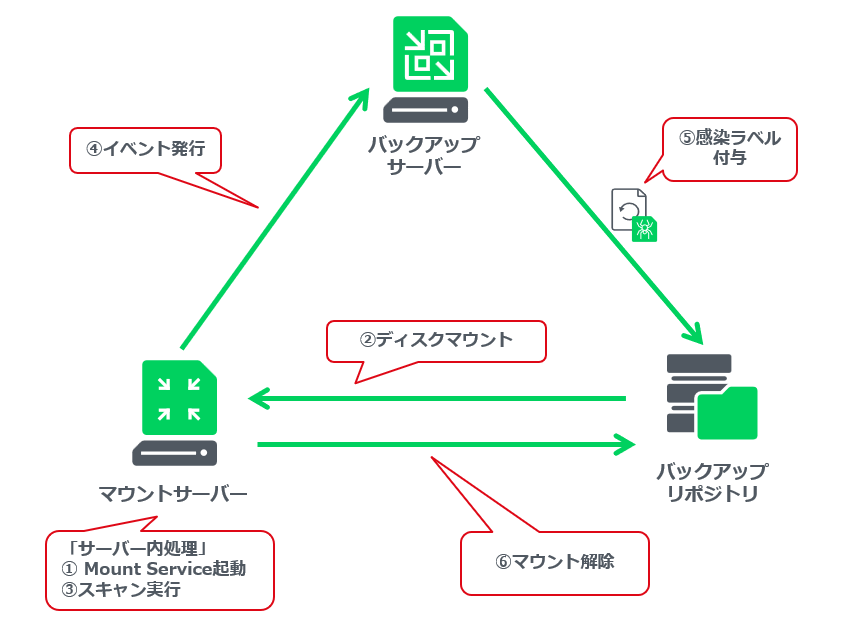
- スキャン処理が開始されると、マウントサーバー上でVeeam Mount Serviceを起動する
- バックアップデータから対象マシンのディスクを、マウントサーバー上に読み取り専用でマウントする
- 指定されたスキャンエンジンが、マウントされたディスクに対してスキャンを実行する
- スキャン完了後、脅威が検出された場合、『Malware Detection Event(マルウェア検出イベント)』を発行する
- 対象のバックアップデータに「Infected(感染)」ラベルを付与する(※VBRコンソール上で警告表示され、誤って復元してしまうリスクを低減)
- マウントサーバーからディスクのマウントが解除される
※マウントサーバー
バックアップデータをマウントし、ファイル参照・復元やスキャン処理を行うコンポーネント
Secure Restore
概要
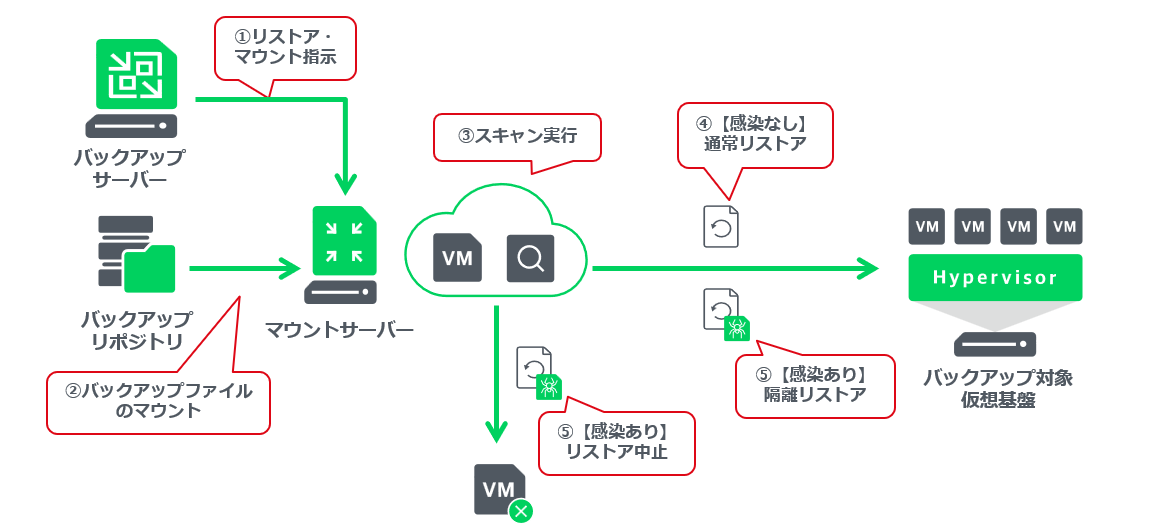
Secure Restoreとは、バックアップデータを運用環境にリストアするプロセスの過程で、マルウェアスキャンを組み込んで実行できる機能です。
なお、スキャンエンジンはScan Backupと同様の3種類のエンジン(Threat Hunter等)を利用できます。
※各エンジンの要件・制限は Secure Restore 側で個別に定義されているため要確認。
スキャンの結果に応じて、以下のようにリストアの動作を制御できます。
-
- 安全が確認された場合: 通常通り運用環境にリストアする
- マルウェアが検出された場合: リストアを直ちに中止する、またはネットワークを制限した隔離状態でリストアを続行する(任意)
これにより、安全なデータのみをシステムに戻すことや、感染の疑いがあるデータを安全な状態で調査することが可能になり、ランサムウェア等の「二次感染」を未然に防ぐことができます。
検知動作
スキャンの仕組みでは、Scan Backupと同様にマウントサーバーを使用します。
- オペレーターがリストアウィザードにて「Secure Restore」オプションを有効にし、リストア処理を開始する
- データを運用環境へ転送する前に、対象のデータをマウントサーバー上にマウントする
- 指定のスキャンエンジンが、マウントされたデータに対してスキャンを実行する
- 安全が確認された場合:マウントを解除し、運用環境へのリストア処理が実行される
- 脅威が検出された場合:二次感染を防ぐため、以下の事前設定に基づきアクションが実行される
-
-
- リストアプロセスを直ちに中止する
- 制限付きでリストアを実行する(ネットワーク遮断状態。VMリストアの場合は仮想NICを切断)
※同時に『Malware Detection Event(マルウェア検出イベント)』を発行し、対象のバックアップデータに「Infected(感染)」ラベルを付与する(※VBRコンソール上で警告表示され、誤って復元してしまうリスクを低減)
-
※マウントサーバー
バックアップデータをマウントし、ファイル参照・復元やスキャン処理を行うコンポーネント
Scan Backup・Secure Restoreの実装ポイント
マウントサーバーのOS要件と選定基準
バックアップデータにアクセスして処理を行うため、スキャン対象マシンのゲストOSとマウントサーバーのOSの系統を一致させるのが一般的です。「Secure Restore」においては、この構成が推奨となります。
【設定例】
・ゲストOSがWindows Serverの場合:マウントサーバーのOSは「Windows Server」
・ゲストOSがRHELの場合:マウントサーバーのOSは「RHEL/Rockyベース」
サードパーティ製アンチウイルスソフトとの競合
マウントサーバーにアンチウイルスソフトが導入されている場合、VBRのデータマウント処理を検知してしまい、Scan Backupがエラー終了するケースがあります。
アンチウイルスソフトのスキャン除外設定によって回避することができる場合もありますが、事前の調査が不可欠となります。
RTO(目標復旧時間)への影響
Secure Restoreはリストアの「前」にスキャンが実行されるため、スキャンにかかった時間分だけリストアの完了時刻が後ろ倒しになります。
スキャン時間は固定ではなく、バックアップのデータ量やファイル数によって左右されるため、事前にある程度のデータ量を含んだバックアップデータで検証を行い、リストア時間の目安を立てることができます。
※他にも詳細要件が存在するため、事前に公式ドキュメントの確認と検証を行うことを推奨いたします。
<公式ドキュメント>
■Scan Backup
https://helpcenter.veeam.com/docs/vbr/userguide/malware_detection_scan_backup.html?ver=13
■Secure Restore
https://helpcenter.veeam.com/docs/vbr/userguide/av_scan_about.html?ver=13
まとめ:目的とフェーズに合わせた機能の使い分け
今回は「Scan Backup」と「Secure Restore」のアーキテクチャと実装ポイントについて解説しました。
- Scan Backup:保管中のデータの健全性を定期的にチェックし、潜在的な脅威を早期に検知する
- Secure Restore:運用環境へのリストア直前に最終チェックを行い、未然に感染を防ぐ
これら2つの機能は、裏側の仕組み(マウントサーバーやスキャンエンジンでの処理)は共通していますが、運用上の目的とフェーズが異なります。
ランサムウェア対策においては、これらを「どちらか選ぶ」のではなく、双方を組み合わせた二段構えの運用が有効なアプローチとなり、より安全なデータ保護環境を実現することができます。
いかがでしたでしょうか?
次回第4弾では、「Hardened Repository」についてご紹介する予定です!
是非ご覧ください。
■「Veeam×ランサムウェア対策」シリーズ
・第1弾 ランサムウェアからバックアップを守るVeeamのセキュリティ機能とは?
・第2弾 バックアップ中に兆候を検知!3つのスキャン機能
・第3弾 二次感染を防ぐ!Scan BackupとSecure Restore ←本ブログ
・第4弾 Hardened Repository(Coming soon..)
・第5弾 要件別・Veeamセキュリティ構成パターン(Coming soon..)
RELATED ARTICLE関連記事
RELATED SERVICES関連サービス
Careersキャリア採用


この記事をシェアする