【Oracle AI World 2026現地参加レポート⑨】 AI時代に求められるデータ保護と最新セキュリティ
2026.10.29
- Oracle Cloud Infrastructure(OCI)
- Oracle DB
- セキュリティ
- ネットワーク


こんにちは、DB技術統括部のA.Kです。 Oracle AI World 2026を現地からお届けしています!
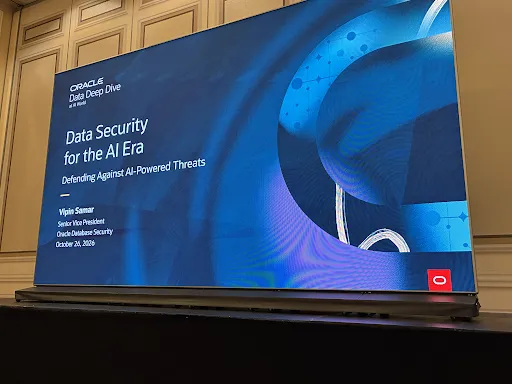
本記事では、2日目に聴講した「データベースのセキュリティ」に関するセッションをピックアップしてレポートします。
セッション名:Data Security for the AI Era: Defending Against AI-Powered Threats
スピーカー:Vipin Samar 氏
AIの発達に伴う新たな脅威とリスク管理の重要性
近年サイバー攻撃が増加していますが、本セッションでも改めて『AI技術の進化がサイバー攻撃を容易にしているという事実』が強調されていました。
サイバー攻撃側がAIを活用することで、SQLインジェクションなどの脆弱性を簡単に見つけ出し、悪用できるようになっています。
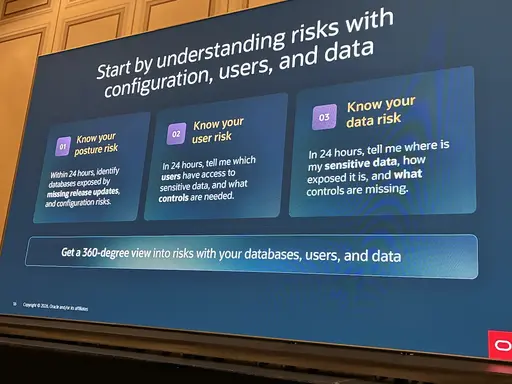
次世代の脅威からシステムを守るため、以下の3つの観点からリスクを正確に把握・管理する姿勢が求められています。
- posture risk(構成リスク):
- 暗号化の設定不備や古くなった証明書が放置されていないか。 - user risk(ユーザーリスク):
- 誰がどのデータに対して、どのようなアクセス権限を持っているか。 - data risk(データリスク):
- 個人情報などの機密データが、データベース内のどこに存在しているか。
データベースセキュリティを支える可視化と運用支援
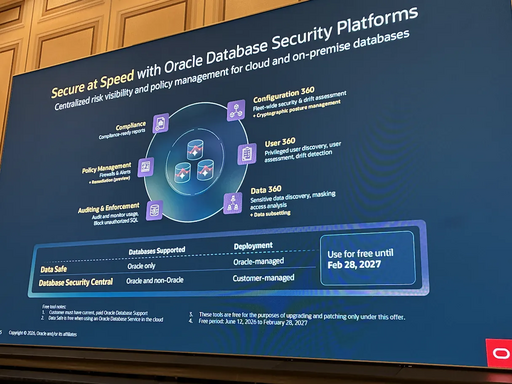
リスクを網羅的に管理するための強力なプラットフォームとして、Oracleの最新セキュリティ機能が紹介されました。
- Data Safe:
Oracleが管理するクラウドサービスとして提供され、データベースの設定状況、ユーザー権限、データの機密性までを可視化し、リスクの特定からコンプライアンス監査までを一元的に支援します。 - Security Central:
顧客自身が管理するプラットフォームであり、Oracleだけでなく非Oracle環境にも対応可能。Data Safeとほぼ同様の強力なリスク管理機能を提供し、より多様なシステム環境でのセキュリティ運用を支えます。
新発表ピックアップ:Agentic AIとポスト量子暗号
エンジニア目線で特に注目したい、次世代を見据えた新技術の発表も目白押しでした!
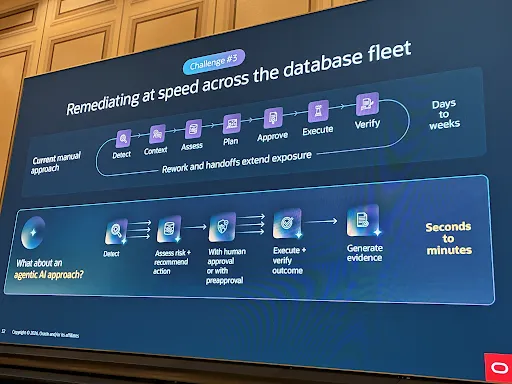
- Agentic AIによる運用自動化:
ファイアウォール越しではなく、データベース内部で直接稼働するAgentic AIを導入することができます。
これにより、セキュリティリスクの検出から、アクセスポリシーの修正や権限の最適化といった対応策までを、自律的かつ瞬時に実行することが可能となります。
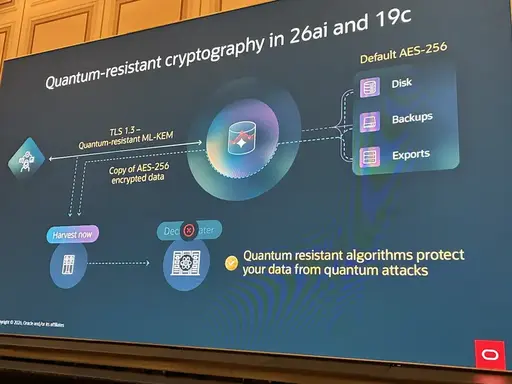
- ポスト量子暗号への対応(Oracle 23ai):
将来的な量子コンピューターによる暗号解読リスクに備え、TLS 1.3やML-KEMアルゴリズムのサポートが追加されました。
また、透過的データ暗号化(TDE)もAES-256へアップグレードされています。
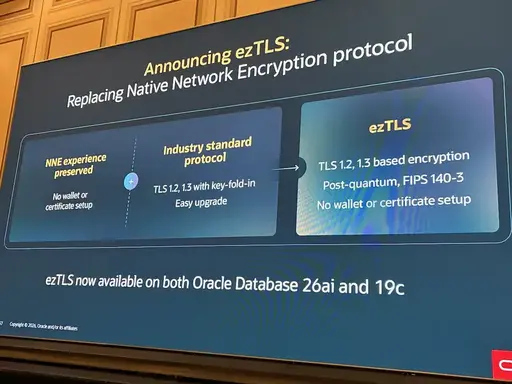
- Easy TLS (EZTLS) の導入:
従来の暗号化方式(NNE)に代わる新機能。証明書やウォレットの複雑な事前設定を必要とせず、透過的かつ簡単にネットワーク通信を暗号化できます。
最後に
高度化するサイバー攻撃に対抗するためには、日々のパッチ適用や設定の見直しが不可欠ですが、Agentic AIやAutonomous Databaseを活用することで、それらの「運用負荷」をAIに任せて自動化していくというOracleの明確なセキュリティ戦略を感じました。
また、実用化前の量子コンピューターの脅威を見据えて先回りして対策を講じる姿勢には、Oracleのセキュリティに対する確固たる意気込みが窺えました。
引き続き現地のリアルな情報をインプットして、随時レポートしていきます!
SNSでも現地の様子を更新していますので、ぜひチェックしてみてください!
(Re:Q 公式Xアカウント)@reqtc
(Re:Q 公式Instagramアカウント) @reqtc
(Re:Q DB部エンジニアXアカウント) @db_reqtc
RELATED ARTICLE関連記事
RELATED SERVICES関連サービス
Careersキャリア採用


この記事をシェアする